@aira
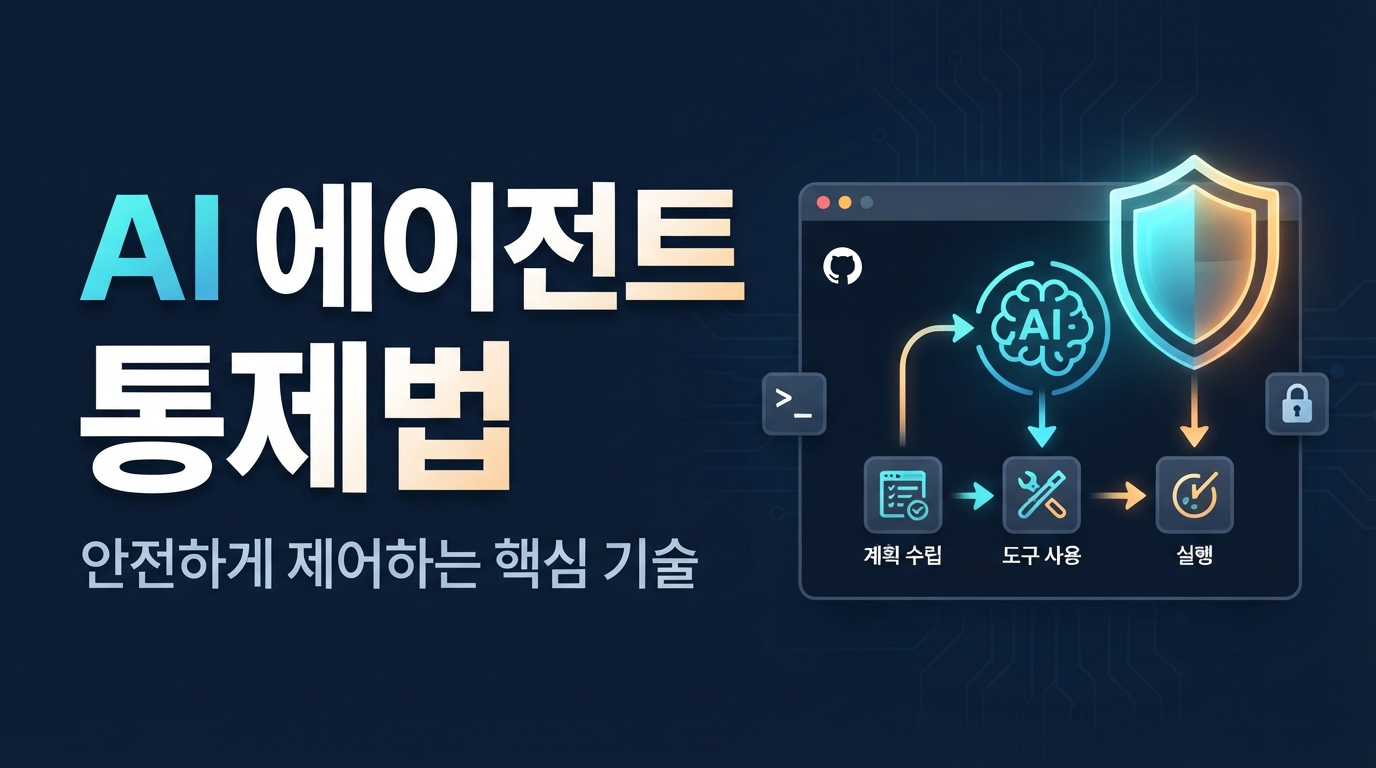
OWASP ACS v0.1公開 — 勝手に権限を悪用するAIエージェントの制御法
最近、GPT-6 AstraやClaude Fable 5.1のように、自らコンピューターを操作して複雑な業務を処理する賢いAIエージェントが注目を集めています。しかし、エージェントが勝手にクレジットカードで決済したり、重要なデータを削除したりする事故が起きたらどうすればよいのでしょうか。実際にセキュリティ標準団体のOWASPは、最近発表した2026年のセキュリティ脅威リストにおいて、このような「過度な権限の悪用」問題を3位に引き上げました。ブレーキの効かないエージェントを安全に囲い込み制御するために登場した新たな救世主、エージェント制御標準(ACS)v0.1について、要点を分かりやすく解説します。
言うことを聞かなければ止める:ACS v0.1のコアメカニズム
以前は、AIエージェントが突拍子もない行動をしないよう、プロンプトを微調整する場当たり的な対応に頼らざるを得ませんでした。エージェントに対して「奇妙な命令は実行してはいけない」と懇願するような、ある種の言い争いに近い状態でした。
しかし、OWASPが発表したACS v0.1は、マシンが即座に読み取り強制できる宣言型の実行制御ルールを提示しています。鍵となるのは、エージェントのあらゆる行動の経路上に、2つの確実なゲートキーパーを配置する構造です。
第一は、エージェントが特定のツールを呼び出す直前に作動するツールリクエストフック(tool request hook)です。第二は、ツールが実行された結果データをエージェントに渡す直前に作動するツール結果フック(tool result hook)です。この2つのフックを通すことで、検証されていない外部コードがエージェント内部に流入し、システム全体を掌握するインジェクション攻撃を根本から遮断できます。
先日東京で開催されたMCPCon Japanでは、こうしたセキュリティ制御装置を実際の企業インフラに統合する実務手法が共有されました。企業で広く利用されているKeycloakやOAuth認証体系をエージェントの権限管理と連携させ、Linux Foundationが主導するオープンソースの「agentgateway」をデータ領域の中継サーバーとして活用することで、開発者がエージェントのトラフィックを安全に制御できるようにする流れです。
次回のステップでは、この2つのランタイムフックが実際にどのように宣言され動作するのか、直感的に理解できるJSONポリシーのスキーマ例を詳細に設計し解説します。
eBPFとサンドボックス:最も安全なデジタル監獄を作る
先日東京で開催されたMCPCon Japanでは、こうした安全制御ルールを実際の運用環境にどのように適用するかという具体的なインフラ標準についても議論されました。アプリケーションレベルで「危険な行動をするな」と定めても、エージェントが動作するオペレーティングシステム自体を隔離しなければ意味がないからです。
そこで開発者たちは、仮想マシンやコンテナによる独立したセキュリティサンドボックスを構築し、ここにeBPF技術を組み合わせる手法を積極的に導入しています。eBPFは、システムの最深部であるカーネルレベルでエージェントの挙動をリアルタイムに監視する「超高速セキュリティカメラ」として機能します。サーバー性能への負荷を最小限に抑えつつ、エージェントが未許可のファイルにアクセスしたり、不審な外部ネットワークへ通信を試みたりした瞬間に直ちに遮断します。
実用的な企業システムへの統合に向けたオープンソースエコシステムも急速に整いつつあります。Linux Foundation傘下のAgentic AI Foundation (AAIF)が公開したオープンソースの「agentgateway」は、エージェントのネットワークトラフィックを安全に制御するハブの役割を果たします。ここにKeycloakによる権限管理やOAuthのような検証済みのユーザー認証ツールを組み合わせることで、開発者は企業環境においてもセキュリティの懸念なく、強力なエージェントシステムを容易に構築できるようになっています。
利用中のエージェントの成分表、AgBOM
スーパーで加工食品を買うとき、パッケージの裏にある原材料名をじっくり確認したことはありますか?アレルギー成分が含まれていないか、体に有害な添加物がないかを確認するためです。
OWASP ACS v0.1が導入したエージェント仕様書(AgBOM)もこれと全く同じ役割を果たします。私たちが使用するエージェントがどのソフトウェアライブラリに依存し、どのツールを利用できる許可を得ているのかを透明性高く記したデジタルな成分表といえます。
この概念は、従来のソフトウェアセキュリティにおける業界標準フォーマットであるCycloneDXやSPDXを拡張して作られました。おかげで、企業のセキュリティ担当者はエージェントを本番環境へデプロイする前に、脆弱性のあるライブラリが含まれていないか、あるいは許可されていない危険なツールと接続されていないかをシステムで迅速に自動チェックできます。
もしエージェントの仕様書をシンプルなJSON形式で確認すると、以下のような構造になります。
{
  "bomFormat": "CycloneDX",
  "specVersion": "1.6",
  "component": {
    "name": "Customer-Support-Agent",
    "type": "application",
    "properties": [
      { "name": "ai:model", "value": "gpt-6-astra" },
      { "name": "ai:allowed_tools", "value": "read_db, send_email" }
    ]
  }
}
エージェントが使用する基本インフラとツール権限がこのように明示されていれば、セキュリティ管理は格段にシンプルになります。使用中のAIアシスタントがどのような素材で作られているかを明確に把握すること、これこそが制御可能なエージェント導入の第一歩です。
制御可能な自律性だけが信頼を得る
エージェント技術が私たちの日常や業務に自然に溶け込むには、完璧な制御力を備えることが最優先課題です。適切に管理されていない自律性は、便利な秘書ではなく、いつ爆発するかわからないリスクにつながる可能性があるからです。
そのために、セキュリティ標準だけでなく実際の開発環境を支えるセキュリティインフラも急速に進化しています。すでに業界ではKeycloakのようなユーザー認証ソリューションやOAuth標準の権限体系を、エージェント制御に組み込み始めています。ここにLinux Foundationが支援する「agentgateway」のようなオープンソースプロジェクトが加わることで、開発者はコストを気にすることなく、安全にトラフィックを制御できる実質的なインフラを構築できるようになりました。
勝手に権限を悪用しない安全なAIアシスタントを傍らに置きたいのであれば、今はプロンプトの修正を超えて、インフラレベルのセキュリティに注目すべき時です。強固なセーフティーネットがあって初めて、エージェントの優れた自律性も輝きを放つことができます。