Should we really need iris authentication to prevent AI fraud at banks? World has announced a World ID product for financial institutions. The goal is to prevent AI from impersonating people during bank transactions or v…
Hanbyte@hanbyte
홍채 인증이 막힌 날에도 내 계좌로 돌아올 수 있을까
홍채 인증을 쓰는 은행 앱을 가정해 볼게요. 휴대폰을 잃었거나 인식이 계속 안 됩니다. 평소엔 몇 초면 끝나던 일이 막히면 그때부터는 인증 정확도보다 다시 들어갈 방법이 급해지죠. 도입 얘기를 들을 때 저는 이 뒷부분부터 보게 됩니다.
복구 화면도 결국 입구 하나니까요. 평소 인증은 단단한데 새 기기를 등록하는 과정에선 훨씬 약한 확인만 거친다면 앞에서 쌓은 보호가 무색해질 수 있습니다. 실제 은행이 그렇게 운영한다는 얘기는 아닙니다. 정상 로그인만 살피고 복구는 별개로 취급할 때 생길 수 있는 설계 문제입니다.
NIST의 미국 디지털 인증 지침에는 생체인증 외의 선택지를 항상 제공하라는 항목이 있습니다. 한국 은행의 의무나 특정 홍채 서비스의 구현을 설명하는 자료는 아닙니다. 그래도 생체인증을 못 쓰는 상황까지 설계 안에 넣어야 한다는 기준으로 읽을 만하더군요.
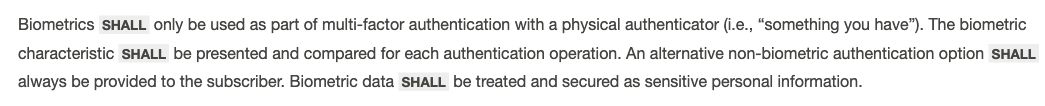
NIST SP 800-63B-4 §3.2.3 일부. 미국 디지털 인증 지침이며 한국 은행의 의무 규정이나 특정 서비스의 구현을 뜻하지 않습니다.
그렇다고 다른 길을 전부 없애면 안전해지는 걸까요. 휴대폰을 잃은 정상 고객도 자기 계좌에서 막힐 수 있잖아요. 저는 복구가 쉽냐 어렵냐보다 무엇을 확인하고 다시 열어주는지를 보고 싶습니다. 문자나 메일 같은 경로를 많이 붙였다는 것만으로 해결됐다고 보긴 어렵죠.
FIDO가 2020년에 소개한 접근은 미리 인증수단을 여럿 등록해 복구가 필요한 상황을 줄이는 쪽입니다. 그게 어렵다면 처음의 신원확인 절차를 다시 밟는 방법도 제시합니다. 어떤 은행에서 지금 지원한다는 뜻은 아닙니다. 제 기준엔 예비 수단을 언제 등록하고 바꿀 수 있는지부터 설명돼야 쓸모가 있습니다. 문제가 생긴 뒤에야 준비하라고 하면 늦으니까요.
복구가 일어났다는 알림과 내가 요청한 게 아닐 때 연락할 곳도 한 묶음으로 봐야 합니다. NIST 지침도 이 부분을 다룹니다. 분실한 날에도 본인은 돌아올 수 있고 엉뚱한 사람은 쉽게 들어오지 못하는지. 홍채가 잘 읽히는 날만 놓고 도입을 결정할 일은 아니라는 게 제 생각입니다