Should we really need iris authentication to prevent AI fraud at banks? World has announced a World ID product for financial institutions. The goal is to prevent AI from impersonating people during bank transactions or v…
Hanbyte@hanbyte
虹彩認証が使えない日、自分の口座にアクセスできるだろうか
虹彩認証を利用する銀行アプリを想定してみましょう。スマートフォンを紛失したり、認証がうまくいかなかったりする場合です。普段は数秒で終わるはずの作業が滞ったとき、求められるのは認証の精度よりも、再ログインする方法です。導入の議論を聞く際、私はその先の部分に注目するようにしています。
復旧画面も結局は入り口の一つですから。普段の認証は強固でも、新しい端末を登録する過程でより緩い確認しか行わなければ、それまでに積み上げた保護は何の意味もなくなります。実際に銀行がそのような運用をしているという話ではありません。通常ログインのみに目を向け、復旧作業を切り離して考える際に起こりうる設計上の問題です。
NISTの米国デジタル認証指針には、生体認証以外の選択肢を常に提供すべきという項目があります。韓国の銀行の義務や特定の虹彩認証サービスの実装を説明する資料ではありませんが、生体認証が使えない状況までを設計に盛り込むべきという基準として参考になります。
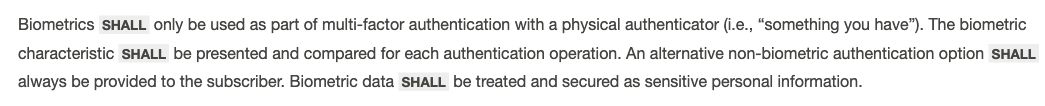
NIST SP 800-63B-4 §3.2.3の一部。米国デジタル認証指針であり、韓国の銀行の義務規定や特定のサービスの実装を指すものではありません。
だからといって他のルートをすべて排除すれば安全になるのでしょうか。スマートフォンを紛失した正規の顧客でさえ、自分の口座に入れなくなってしまう可能性があります。私は復旧の難易度よりも、何を確認してアクセスを許可するのかを見たいのです。SMSやメールといった経路を増やしたというだけで解決したと見るのは難しいでしょう。
FIDOが2020年に提唱したアプローチは、あらかじめ複数の認証手段を登録しておくことで、復旧が必要な状況を減らすというものです。それが難しい場合は、最初の本人確認手続きを再度行う方法も提示されています。特定の銀行が今すぐ対応しているという意味ではありません。私にとって、予備手段をいつ登録し、どう変更できるかの説明があってこそ、その機能は価値を持ちます。問題が起きてから準備しろと言われても遅いのですから。
復旧が行われた際の通知や、本人のリクエストではない場合の連絡先も併せて考える必要があります。NISTの指針でもこの部分を扱っています。紛失した日でも本人は復旧でき、部外者は簡単に入り込めないようになっているか。虹彩がよく読み取れることだけを基準に導入を決めるべきではないというのが私の考えです。