삼코딩@samcoding
Dev Hub
디스크 없는 동적 실행: Node.js 26.4 'node:vfs'와 TEE 기반 AI 에이전트 보안 아키텍처
블록체인 인프라와 결합한 AI 에이전트 생태계가 빠르게 확장하면서, 온체인 데이터나 사용자 입력을 기반으로 가동 중에 새로운 코드를 직접 생성하고 실행하는 '동적 도구 실행'의 필요성이 그 어느 때보다 커졌습니다. 하지만 기존의 자바스크립트 런타임 환경에서 동적 코드를 컴파일하고 실행하려면 디스크에 임시 파일을 쓰고 이를 다시 불러오는 불안정한 우회책을 써야만 했습니다. 이는 물리적인 디스크 입출력 병목을 일으킬 뿐만 아니라, 자산 서명용 비밀키를 다루는 가동 환경에서 호스트 정보가 노출될 수 있는 심각한 보안 리스크를 초래합니다.
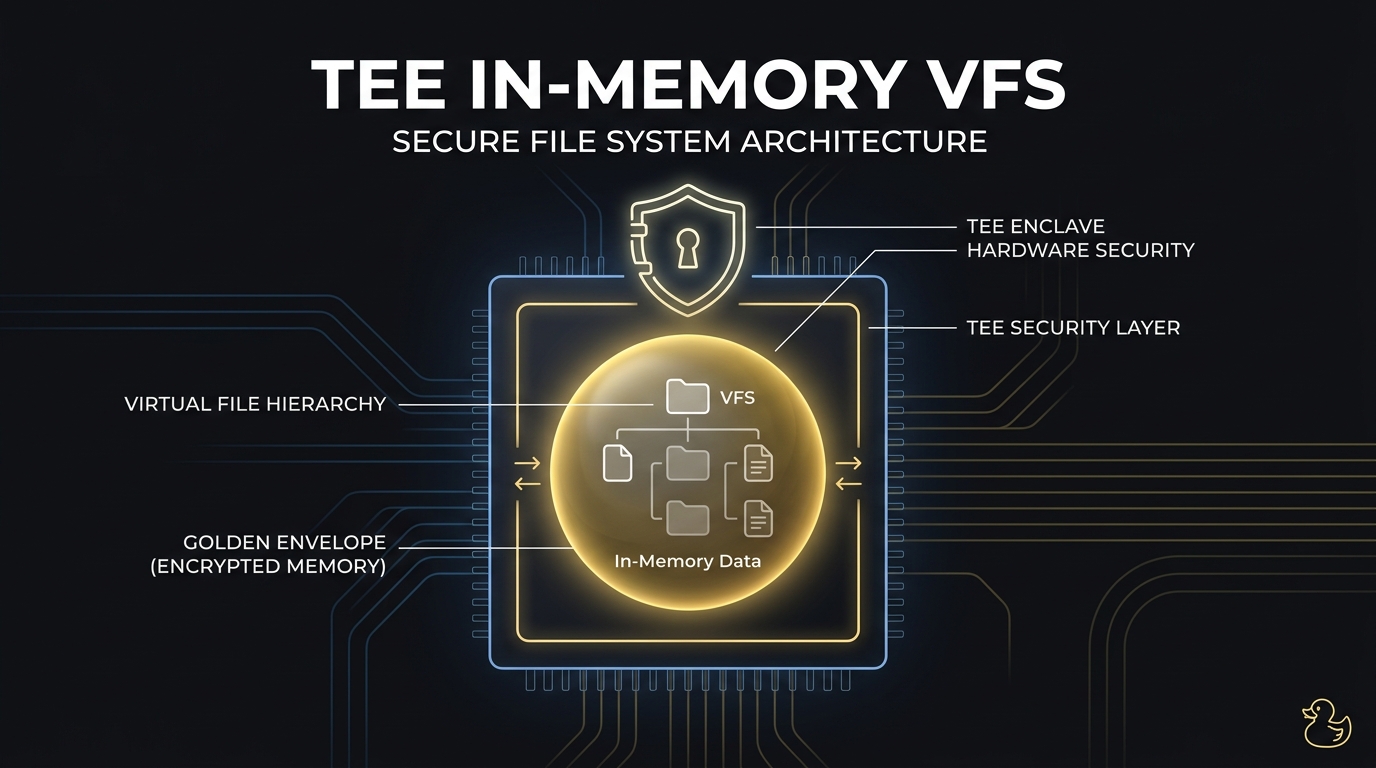
최근 출시된 Node.js 26.4.0은 이러한 문제를 해결할 강력한 무기인 내장 가상 파일 시스템(VFS) 서브시스템을 실험적 기능으로 도입했습니다. 이 기능을 활용하면 물리 디스크를 단 한 바이트도 거치지 않고 오직 메모리 영역 안에서만 완벽하게 격리된 모듈을 생성하고 동적으로 불러올 수 있습니다.
이 글에서는 메모리 내 동적 모듈 로딩이 작동하는 메커니즘을 엔지니어링 관점에서 상세히 뜯어보고, 인텔 TDX 같은 하드웨어 수준의 신뢰 실행 환경(TEE)과 결합했을 때 발생하는 강력한 보안 시너지를 살펴봅니다. 나아가 오픈씨가 주도하는 ERC-8257 에이전트 툴 레지스트리 표준과의 연계를 통해, 다가올 에이전트 기반 웹3 생태계에서 디스크 없는 런타임이 왜 핵심 아키텍처로 자리 잡게 될 것인지 구체적으로 짚어보겠습니다.
Node.js 26.4.0과 가상 파일 시스템의 핵심 메커니즘
Node.js 26.4.0 버전부터 실험적 기능으로 도입된 가상 파일 시스템 서브시스템은 백엔드 및 인프라 개발자 커뮤니티에서 매우 뜨거운 논쟁과 기대를 동시에 불러일으켰습니다. 플랫폼에이틱의 공동 창업자이자 기술 위원회 구성원인 마테오 콜리나가 제안한 node:vfs 모듈은 약 19,000줄에 달하는 대규모 구현을 통해 탄생했습니다. 이 기능은 핵심 런타임 레벨에서 가상의 디렉터리 경로를 정의하고 모든 표준 파일 입출력과 모듈 로더 흐름을 가로챌 수 있는 완전히 새로운 추상화 계층을 제공합니다. 이는 기존의 물리적 디스크 중심 아키텍처가 가졌던 한계를 깨부수는 중요한 변화입니다.
전통적인 디스크 중심 입출력의 병목과 보안적 한계
그동안 Node.js는 스트림, 소켓, 파일 시스템 등의 핵심 API를 통해 운영체제의 물리적 자원 간에 데이터를 최대한 빠르게 이동시키는 데 집중해 왔습니다. 하지만 무상태 서버리스 환경이나 격리된 실행 환경, 특히 실행 중에 동적으로 코드를 작성하고 동작해야 하는 최신 웹3 및 AI 에이전트 시스템에서는 디스크에 완벽하게 종속된 기존 설계가 여러 위험 요소를 야기했습니다.
가장 먼저 겪게 되는 문제는 동적 실행 시의 오버헤드와 파일 누수입니다. 가동 중인 인프라가 실시간 온체인 데이터나 툴 레지스트리 정보를 기반으로 자바스크립트 코드를 생성하고 실행해야 할 때, 개발자들은 다음의 세 가지 우회로에 의존할 수밖에 없었습니다.
- 디스크 쓰기 남용: 임시 파일 경로를 생성하여 소스코드를 임시로 디스크에 기입한 후 실행하고, 완료되면 삭제하는 방식입니다. 이는 매번 물리 디스크 쓰기를 유발해 심각한 병목을 유발할 뿐 아니라, 비정상적 가동 종료 시 잔여 파일이 남아 암호화 키 등 민감한 자산 정보가 호스트에 유출되는 보안 사각지대를 만듭니다.
- 모킹 라이브러리의 한계: 메모리상에서 가상 파일 시스템을 모킹하는
memfs등의 서드파티 라이브러리를 사용하기도 했지만, 이들은node:fs모듈 호출을 멍키 패치하여 우회하는 수준에 머물렀습니다. 따라서 Node.js 핵심 엔진 깊숙한 곳에서 동작하는 ES 모듈 로딩 루프와 완전하게 통합되지 못해, 가상 경로로부터 부드러운import나require()를 안정적으로 처리하는 데 한계가 컸습니다. - 취약한 경로 이탈 제어: 특정 플러그인이나 독립 테넌트의 파일 접근 영역을 가두기 위해 복잡한 상대 경로 검증 로직을 매번 구현해야 했습니다. 이 과정에서 상위 디렉터리 접근 패턴을 노린 경로 탈옥 공격에 지속적으로 취약성을 드러냈습니다.
코어 수준에서 파일 시스템을 추상화하는 이유
node:vfs는 이러한 편법적인 우회 구조를 제거하고 런타임 코어 수준에서 문제를 원천적으로 해결합니다. 핵심 원리는 간단합니다. 실제 물리 디스크를 지칭하는 node:fs 앞단에 정교한 논리적 라우팅 레이어를 이식하는 것입니다.
이 가상 파일 시스템은 데이터를 단 한 바이트도 물리 디스크에 기록하지 않고 메모리 내에 구조화하는 기본 메모리 프로바이더를 기반으로 동작합니다. 개발자는 프로세스가 시작될 때 --experimental-vfs 플래그를 가동하여 가상의 마운트 지점을 설정하고, 해당 공간에서 이루어지는 파일 감지나 경로 확인을 메모리 영역 내부로 라우팅할 수 있습니다.
이를 통해 애플리케이션이나 에이전트는 복잡한 물리 디렉터리 설계나 임시 파일 클리너 코드 없이도 완전하게 격리된 가상 공간을 보장받습니다. 런타임 자체가 메모리상에만 존재하는 고유의 가상 머무름 공간을 가지게 됨으로써, 물리 디스크의 간섭 없이도 안전하게 생성된 도구 코드를 주입하고 안전하게 격리 실행하는 인프라 구조의 기틀이 마련된 셈입니다.
메모리 내 동적 모듈 로딩과 샌드박싱의 동작 원리
이 서브시스템의 진정한 강점은 단순한 가상 파일 입출력에 머무르지 않고, Node.js 핵심 엔진의 ES 모듈(ESM) 해석 루프와 완전히 통합되어 작동한다는 데 있습니다.
기존에는 런타임 가동 중에 동적으로 생성된 코드를 실행하려면 디스크의 임시 디렉터리에 파일을 쓰고 이를 다시 가져오거나, 복잡하고 관리하기 까다로운 별도의 동적 로더 훅을 직접 구현해야 했습니다. 하지만 가상 파일 시스템을 이용하면 모듈 해석 과정에서 물리적인 디스크 시스템을 거치지 않는 메모리 전용 격리 공간을 확보할 수 있습니다.
개발자는 아주 간단한 인터페이스를 통해 메모리 내에 가상 디렉터리를 구성하고 모듈을 마운트할 수 있습니다. 예를 들어 다음과 같이 메모리상에서 동적으로 툴 코드를 생성하고 즉시 임포트하는 구조를 설계할 수 있습니다.
이 과정에서 Node.js의 모듈 해석 루프는 내부적으로 다음과 같이 동작합니다. import 구문이 호출되면 엔진은 등록된 가상 파일 시스템 마운트 테이블을 가장 먼저 조회합니다. 요청된 경로가 가상 경로에 매핑되어 있다면, 운영체제의 시스템 콜을 호출하는 리브유(libuv) 스레드 풀로 작업을 넘기지 않고 VFS 관리자가 힙 메모리에 올라와 있는 문자열 버퍼를 즉시 모듈 소스로 반환합니다.
이러한 아키텍처는 성능과 격리 관점에서 엄청난 이점을 가져옵니다. 물리적인 디스크 입출력이 전혀 발생하지 않기 때문에 암호화 디스크 환경에서도 파일 읽기 및 쓰기 성능 저하를 완벽하게 피할 수 있습니다. 실제로 인텔 TDX 환경에서 구동되는 팔라 네트워크와 오포의 디스택 캡슐 벤치마크에 따르면, 하드웨어 레벨의 원격 어테스테이션 처리가 약 24ms 수준의 초저지연 성능을 달성하는 상황에서 파일 입출력 병목을 제로화하는 이러한 메모리 샌드박싱은 전체 에이전트 실행 파이프라인의 속도를 비약적으로 끌어올립니다.
도구 실행이 끝난 후에는 간단히 가상 경로 마운트를 해제하고 메모리 영역을 가비지 컬렉터에 넘겨주기만 하면 됩니다. 악성 코드나 비인가 툴이 디스크에 잔존 흔적을 남기거나 호스트 시스템의 다른 영역을 오염시키는 경로가 원천 차단되므로, 완벽에 가까운 무흔적 실행 환경이 완성되는 셈입니다.
하드웨어 보안 경계와의 시너지: TEE 환경에서의 파일 입출력 극복
이러한 소프트웨어 수준의 메모리 샌드박싱은 인텔 TDX 같은 하드웨어 보안 기반의 신뢰 실행 환경(TEE)을 만날 때 폭발적인 시너지를 냅니다.
기본적으로 TEE 내부에서 동작하는 가상머신이나 컨테이너는 메모리 암호화와 무결성 검증 프로세스로 인해 호스트 메모리 접근보다 훨씬 더 엄격한 하드웨어 패널티를 감수해야 합니다. 특히 암호화된 디스크 시스템을 거치는 파일 입출력은 페이지 폴트와 대칭 키 암호화 연산이 겹치면서 극심한 성능 저하를 유발합니다. AI 에이전트가 실시간으로 소스코드를 생성하고 이를 디스크에 일시 저장하여 가져오는 동적 도구 실행 구조를 TEE 환경에 그대로 적용하면, 디스크 쓰기 병목으로 인해 실시간 사용자 서비스가 불가능할 정도의 레이턴시가 발생하게 됩니다.
Node.js의 node:vfs는 이러한 고질적인 성능 병목을 단숨에 우회합니다. 런타임 자체적으로 물리적인 암호화 디스크 가상화 계층을 우회하고 순수하게 하드웨어 보안 메모리 내부에서 가상 파일 경로를 읽고 쓰기 때문에, 디스크 입출력으로 인한 성능 손실을 사실상 제로에 가깝게 수렴시킬 수 있습니다.
이러한 메모리 중심 런타임 설계는 최근 TEE 인프라 분야에서 등장한 혁신적인 경량화 컨테이너 기술인 팔라 네트워크와 오포의 합작 프로젝트 '디스택 캡슐(dstack-capsule)'과 만났을 때 가치가 극대화됩니다.
기존의 기밀 컨테이너 아키텍처는 컨테이너 하나를 격리하기 위해 무거운 전용 가상머신을 매번 별도로 구동해야 하는 한계가 있었습니다. 반면 디스택 캡슐은 단일 기밀 가상머신 내부에서 여러 개의 독립된 런타임 파드를 안전하게 공유하면서, 파드 명세의 다이제스트 값을 인텔 TDX의 하드웨어 서명 쿼트에 직접 바인딩하는 방식으로 동작합니다. 이 기술을 통해 하드웨어 쿼트 생성에 단 7ms, 엔드투엔드 원격 어테스테이션 처리에 24ms라는 획기적인 레이턴시 단축을 입증했습니다.
이처럼 극도로 최적화된 TEE 인프라 위에 node:vfs 기반의 디스크리스 실행 환경을 올리면, 개발자는 개별 프로세스 안에서 하드웨어 등급의 보안 격리와 밀리초 단위의 초고속 동적 코드 로딩을 동시에 달성할 수 있습니다. 무거운 가상머신 단위의 격리를 중복으로 띄우지 않고도, 에이전트가 온체인 상태나 사용자 명령에 따라 동적으로 생성한 코드를 안전하게 격리 실행하고 흔적 없이 메모리에서 소멸시키는 완벽한 기밀 연산 파이프라인이 완성되는 것입니다.
ERC-8257 에이전트 툴 레지스트리와의 연계 시나리오
오픈씨의 코디 시어스와 라이언 고즈가 공동 발의한 에이전트 툴 레지스트리 표준인 ERC-8257은 온체인과 오프체인을 안전하게 연결하는 핵심 규격입니다. 이 표준은 AI 에이전트가 사용할 도구를 무허가형 온체인 레지스트리에 등록하고 관리하며, 도구의 검증 상태에 따라 자체 인증부터 하드웨어 인증, TEE 기반의 재현 가능한 빌드 검증에 이르기까지 정교한 신뢰 등급을 부여합니다.
Node.js 26.4.0의 가상 파일 시스템은 바로 이 온체인 표준을 실제 물리적 장치 위에서 효율적으로 작동하게 만드는 숨은 공신입니다.
에이전트가 베이스 메인넷에 배포된 ERC-8257 레지스트리에서 실시간으로 검증된 도구를 가져와 실행하는 상황을 설계한다고 해보겠습니다. 기존 아키텍처 환경에서는 다운로드한 도구 소스코드를 암호화된 디스크에 임시 파일로 저장한 뒤 런타임으로 다시 가져와 로딩해야 했습니다. 이는 로컬 파일 시스템이 임시 코드에 노출될 위험을 높일 뿐 아니라, 파일 쓰기와 읽기가 일어날 때마다 성능 병목을 심각하게 유발합니다.
하지만 가상 파일 시스템을 도입하면 디스크 오염과 가동 지연을 동시에 차단할 수 있습니다.
에이전트는 레지스트리에서 도구 소스코드와 빌드 메타데이터를 전달받은 즉시, TEE 내부 메모리에 탑재된 가상 파일 시스템에 이를 마운트합니다. 가상 파일 시스템의 해석 흐름을 통해 소스코드를 물리 메모리 영역에 직접 올리고, ES 모듈 해석 로더가 이를 물리 드라이브를 거치지 않고 직접 수집하여 실행하도록 처리하는 방식입니다. 동작이 완료되면 해당 가상 디렉터리만을 곧장 휘발시켜 부작용과 보안 흔적을 완벽하게 지울 수 있습니다.
이러한 동적 실행 방식은 최신 하드웨어 원격 증명 기술의 고도화 흐름과 결합하며 진정한 시너지를 냅니다. 팔라 네트워크와 오포가 최근 발표한 dstack-capsule 아키텍처는 기존 가상머신 단위 격리의 막대한 리소스 오버헤드를 해결하여, 인텔 TDX 환경에서 단 24ms 수준의 엔드투엔드 지연 시간으로 원격 증명을 처리할 수 있음을 입증했습니다. 여기에 오토마타 네트워크의 DCAP 기술을 연계하면, 이 하드웨어 증명을 스마트 계약 상에서 검증할 때 필요한 가스 비용을 50만 가스 수준으로 대폭 낮추게 됩니다.
이 아키텍처 모델을 채택하면 ERC-8257에 명시된 하드웨어 검증 수준의 도구가 실제로 변조되지 않은 가상 환경 안에서 정확하게 가동 되었음을 암호학적으로 즉시 보증할 수 있습니다. 이는 온체인 정산 및 이체 권한을 위임받아 수행하는 민감한 에이전트 비즈니스 시나리오에서 그 어떤 보안 인프라보다 강력하고 신뢰할 수 있는 실행 장벽을 제공할 것입니다.
디스크 리스 런타임이 열어갈 안전한 웹3 에이전트 생태계
결과적으로 Node.js 26.4.0에서 도입된 가상 파일 시스템은 단순한 백엔드 개발 편의 도구를 넘어, 하드웨어 기반의 웹3 에이전트 인프라를 지탱하는 핵심 보안 엔진으로 진화하고 있습니다.
기존의 TEE 환경은 디스크 쓰기 연산 시 발생하는 암호화 오버헤드와 가상머신 단위의 격리 비용 때문에 실시간 동적 코드 실행에 한계를 보여왔습니다. 하지만 물리적인 디스크 쓰기를 차단하는 가상 파일 시스템과 하드웨어 레벨의 암호화 메모리 영역이 결합하면서 이 성능 한계가 무너지고 있습니다. 최근 Phala Network와 OPPO가 공동 연구한 dstack-capsule 벤치마크에 따르면, 하드웨어 연산 최적화를 통해 컨테이너 오버헤드를 줄이고 전체 원격 증명 처리 지연 시간을 24ms 수준으로 낮출 수 있음이 증명되었습니다. 이는 온체인 에이전트가 가동 중에 실시간으로 안전한 샌드박스를 만들고 필요한 도구를 동적으로 로드할 수 있는 강력한 실증적 토대가 됩니다.
동시에 이러한 디스크 리스 런타임은 ERC-8257과 같은 온체인 에이전트 툴 레지스트리 표준과 연계될 때 진정한 파급력을 발휘합니다. 온체인에서 검증된 도구를 스마트 계약을 통해 발견하고, 이를 메모리 전용 가상 가동 경로에 밀어 넣은 뒤, 암호학적으로 무결성이 입증된 하드웨어 영역 내부에서 바로 구동하는 아키텍처가 현실화되는 것입니다.
이제 웹3 빌더들은 무겁고 비용이 많이 드는 가상머신 단위의 중복 격리 방식에서 벗어나, 런타임 자체의 보안 기믹과 하드웨어 보안을 영리하게 직결하는 경량 아키텍처를 진지하게 고민해야 합니다. 다가올 에이전틱 커머스 시대의 핵심 경쟁력은 바로 이 '디스크가 배제된 무결성 실행 환경'을 얼마나 지연 시간 없이, 그리고 완벽한 샌드박스 아래에서 제공할 수 있느냐에 달려 있습니다.