삼코딩@samcoding
Dev Hub
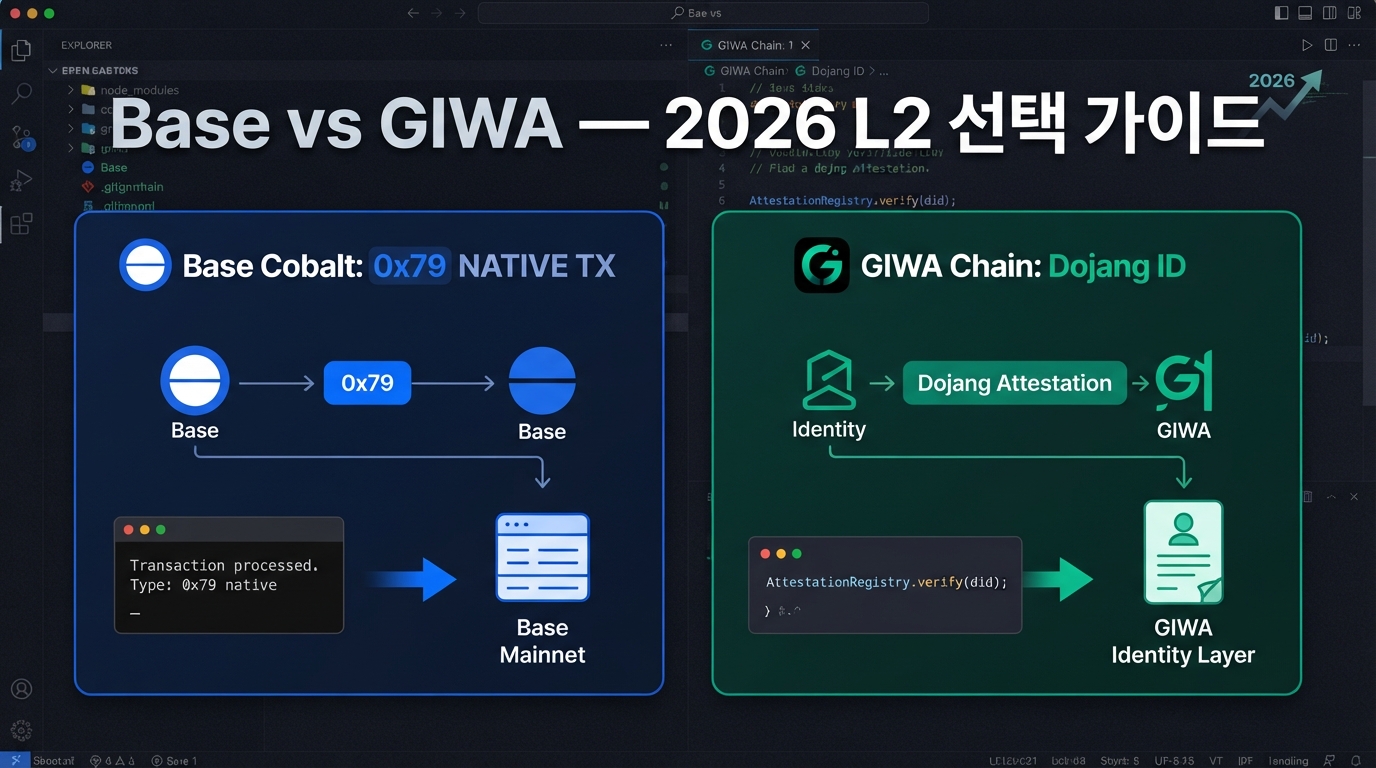
Base Cobalt vs GIWA Chain — 2026年、L2開発者はどこへ向かうべきか
2026年のイーサリアムレイヤー2(L2)エコシステムにおいて、単なるガス代削減や処理速度の競争はもはや議論の焦点ではありません。現在L2各社は、ノードクライアントおよび仮想マシンレベルでビルダー専用のプリミティブを組み込むアーキテクチャ競争に突入しています。クライアントレベルでアカウント抽象化(AA)をネイティブ統合し、グローバルサービスやAIエージェントによるコマースを射程に収める「Base Cobalt」、そして国内の強力な規制遵守環境に合わせて本人確認(KYC)やプライバシーエンジンを組み込んだDunamuの「GIWA Chain」がその中心にあります。本稿では、ビルダーの視点からこれら2つのチェーンの異なる技術的志向を比較し、実際の開発過程でどのインフラを選択すべきか、明確な判断基準を解説します。
Base Cobalt — バンドラー不要のネイティブアカウント抽象化
Base Cobaltのアップグレードは、既存のERC-4337におけるミドルウェア層を完全に撤廃し、実行クライアントであるReth V2内部に直接アカウント抽象化を統合します。核心となるのは、実行レイヤーレベルでアカウント設定を処理するEIP-8130と、トークンでのガス代支払いを保証するEIP-8140のネイティブな結合です。
このアーキテクチャの最大の武器は、オフチェーンのバンドラーやEVM内部の複雑なエントリーポイントコントラクト呼び出しが完全に省略される点です。ノードが新しい 0x79 トランザクションタイプを受信すると、仮想マシンのシミュレーションなしに、実行エンジン側で決定論的なO(1)複雑度の署名検証を直接完了します。これにより、スマートウォレットの検証オーバーヘッドが従来のEOAと完全に同レベルの21,000ガスまで大幅に削減されます。
このようなコストと速度の革新は、ミリ秒単位で何百もの自動決済を実行する必要があるAIエージェントコマース環境において、圧倒的な突破口を提示します。以下の例は viem ライブラリの実験的モジュールを活用して新しいスマートアカウントを定義し、制限された権限のみを持つエージェント用セッションキー(Actor)を登録して、0x79 タイプトランザクションで原子的な実行を処理する実戦的な実装パターンです。
(viem v2.x experimental/eip8130 API準拠)
この手法を活用すれば、開発者はもはや複雑で維持費のかかるバンドラーインフラを運用したり、ガス制限を計算するために重い二分探索シミュレーションを実行したりする必要がなくなります。コンセンサスレイヤーレベルで検証経路が安全に規格化されているため、メンプールのDoS攻撃の脅威まで根本的に抑制できるからです。
GIWA Chain — 韓国市場をターゲットにした本人確認とプライバシーエンジン
DunamuがOptimism Foundationと協力して発表したGIWA Chainは、Optimism Enterpriseのセルフマネージド層を採用したオープンL2チェーンです。グローバル標準技術であるOP Stackを使用しながらも、国内環境に特化した本人確認および規制遵守レイヤーを垂直統合(Vertical Integration)の形で内蔵したアーキテクチャが特徴です。1秒のブロックタイムを実現し、ガス代は約1ウォンレベルを目標に設計されています。
開発者にとって最大の武器は、オンチェーン本人確認サービス「Dojang」の実際のオンチェーン実装体です。Dojangはイーサリアム証明サービス(EAS)プロトコルに基づいて設計されており、個人情報を露呈させることなく、ウォレットアドレスの本人確認(KYC)完了済みであることのみを証明します。GIWA SepoliaテストネットにデプロイされたDojangのメインアドレスおよび設定値は以下の通りです。
- EASメインコントラクト:
0x4200000000000000000000000000000000000021 - スキーマレジストリ(Schema Registry):
0x4200000000000000000000000000000000000020 - Upbit公認認証者(Attester):
0x09B170CA2A006081042992bCE7379B85a02149C6 - 認証アドレススキーマUID:
0x072d75e18b2be4f89a13a7147240477481c4b526d5795802acba59046b426e08
開発者はこのオンチェーンスキーマ情報を活用することで、複雑なオフチェーンの実名認証インフラを自前で構築することなく、スマートコントラクトレベルで認証済みユーザーのみをフィルタリングして相互作用を制御できます。
ここにゼロ知識証明(ZKP)技術を加えた金融プライバシーレイヤー「Bojagi」が組み合わさります。Bojagiはブロックチェーンの透明性を維持しつつも、企業間の大規模取引や金融機関の送金時に必要な取引の機密性をリアルタイムで確保します。すでに市中銀行との預金トークン送金および決済技術の検証を安定的に遂行しており、制度圏に特化したL2としての可能性を広げています。
どこで開発すべきか — アーキテクチャとエコシステムの比較
開発するサービスの主要な要件に応じて、アーキテクチャの選択は完全に異なります。グローバル市場をターゲットに、高性能なAIエージェントや超高速のスマートアカウントサービスを構築するのであれば、Base Cobaltのアップグレードが期待できます。複雑なオフチェーンバンドラーインフラを自分で運用する必要はなく、標準的なメンプールにトランザクションを直接送信できるため、ビルドの難易度とガスオーバーヘッドが飛躍的に低下します。
一方、国内の金融システムとの連携、確実な本人確認、そしてプライバシーが求められる決済サービスを設計するのであれば、GIWA Chainが優れた代替案となります。GIWA Chainはアクセラレーター・ビルダー支援プログラムを通じて最大10万ドル相当の開発者向けグラントを提供しており、Soulboundトークンベースのアドレス識別サービスであるUP.IDを統合提供することで、ローカルな規制環境や金融機関との連携に必要なIDレイヤーを標準搭載しています。
2026年L2ビルダーのための実戦チェックリスト
新しいL2インフラを選択する際、テストネットの一時的な性能をメインネットの安全性や成熟度と混同してはいけません。2026年後半のメインネット公開を控えた両チェーンの技術マイルストーンを冷静に比較し、プロジェクトの方向性に合わせてアーキテクチャを決定する必要があります。
Base CobaltのEIP-8130およびEIP-8140機能は、現在VibeNetテストネットで事前に検証可能です。ただし、オフチェーンバンドラーがないネイティブ検証構造が、実際のメインネット環境で大規模なトランザクションを処理する際にノードにかける負荷と安全性については、2026年9月に予定されている正式リリース後にもう一段階の検証が必要です。
GIWA Chainの場合、チェーンID 91342を使用するGIWA Sepoliaテストネットにて、DojangおよびEAS統合コントラクトを直ちにテスト可能な状態です。ビルダーは、2026年第3四半期を目標とするプライベートメインネット運用の動向に加え、GIWAのプライバシーエンジンであるBojagiのゼロ知識検証コントラクトのオープンソース化スケジュールを注視する必要があります。
結局のところ、2026年のレイヤー2選択は単なる速度競争ではなく、アプリケーションにどのような独自のプリミティブを提供できるかどうかにかかっています。グローバルスケールのスマートアカウントとAIエージェントを構築するならBase Cobaltが、強力な国内規制遵守とプライバシー重視の金融ソリューションが目的であればGIWA Chainが、それぞれ明確な回答となるでしょう。
参考リンク
- L2BEAT & Developer Ecosystem Analysis — Ethereum L2 Market Metrics and Structural Trade-offs (Mid-2026)
- Optimism Foundation & Dunamu — Dunamu's GIWA Chain Launches Testnet and Partners on OP Enterprise Self-Managed Tier
- Optimism Foundation & Dunamu — Upbit Operator Dunamu and Optimism Partner on GIWA Chain