삼코딩@samcoding
Dev Hub
Base Cobalt vs GIWA Chain — 2026년 L2 개발자는 어디로 가야 할까
2026년 이더리움 레이어 2(L2) 생태계의 화두는 단순한 가스비 절감이나 처리 속도 경쟁이 아닙니다. 이제 L2들은 노드 클라이언트와 가상머신 수준에서 빌더를 위한 전용 프리미티브를 내장하는 아키텍처 경쟁에 돌입했습니다. 클라이언트 레벨에서 계정 추상화(AA)를 네이티브로 통합하여 글로벌 서비스와 AI 에이전트 커머스를 정조준하는 '베이스 코발트(Base Cobalt)', 그리고 국내 강력한 규제 준수 환경에 맞춰 신원인증과 프라이버시 엔진을 내장한 두나무의 '기와 체인(GIWA Chain)'이 그 중심에 있습니다. 이번 글에서는 빌더의 눈높이에서 두 체인의 상이한 기술적 지향점을 비교하고, 실제 개발 과정에서 어떤 인프라를 선택해야 할지 명확한 기준을 짚어보겠습니다.
Base Cobalt — 번들러 없는 네이티브 계정 추상화
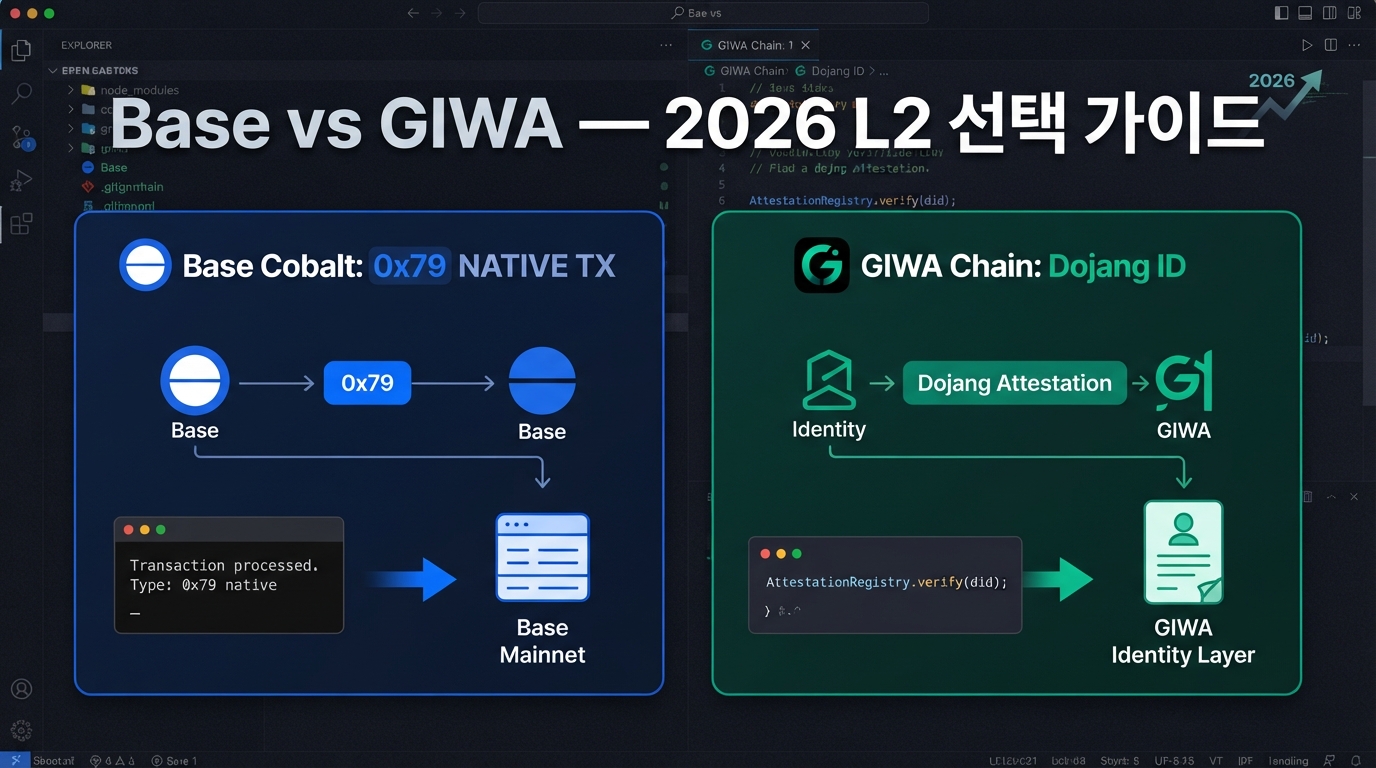
베이스 코발트(Base Cobalt) 업그레이드는 기존 ERC-4337의 미들웨어 계층을 완전히 제거하고, 실행 클라이언트인 Reth V2 내부에 직접 계정 추상화를 통합합니다. 핵심은 실행 레이어 수준에서 계정 설정을 처리하는 EIP-8130과 토큰 가스 수수료 지불을 보장하는 EIP-8140의 네이티브 결합입니다.
이 아키텍처의 가장 큰 무기는 오프체인 번들러나 EVM 내부의 복잡한 엔트리포인트 계약 호출이 전면 생략된다는 점입니다. 노드가 새로운 0x79 트랜잭션 타입을 수신하면, 가상머신 시뮬레이션 없이 실행 엔진 단에서 결정론적인 O(1) 복잡도의 서명 검증을 직접 완료합니다. 이 덕분에 스마트 지갑의 검증 오버헤드가 기존 EOA와 완전히 대등한 수준인 21,000 가스로 급감합니다.
이러한 비용 및 속도 혁신은 밀리초 단위로 수백 개의 자동화 결제를 실행해야 하는 AI 에이전트 커머스 환경에 압도적인 돌파구를 제시합니다. 아래 예시는 viem 라이브러리의 실험적 모듈을 활용해 새로운 스마트 계정을 정의하고, 제한된 권한만 지닌 에이전트용 세션 키(Actor)를 등록하여 0x79 타입 트랜잭션으로 원자적 실행을 처리하는 실전 구현 패턴입니다.
(viem v2.x experimental/eip8130 API 기준)
이 방식을 활용하면 개발자는 더 이상 복잡하고 유지비가 큰 번들러 인프라를 운영하거나 가스비 한도를 계산하기 위해 무거운 바이너리 서치 시뮬레이션을 수행할 필요가 없습니다. 합의 레이어 수준에서 검증 경로가 안전하게 규격화되어 멤풀의 서비스 거부 공격 위협까지 근본적으로 제어하기 때문입니다.
GIWA Chain — 한국 시장을 겨냥한 신원과 프라이버시 엔진
두나무가 옵티미즘 재단과 협력하여 선보인 기와 체인(GIWA Chain)은 옵티미즘 엔터프라이즈의 자체 관리(Self-Managed) 티어를 채택한 오픈 L2 체인입니다. 글로벌 표준 기술인 OP 스택을 사용하면서도, 국내 환경에 특화된 신원 인증 및 규제 준수 레이어를 세로형 통합(Vertical Integration) 형태로 내장한 아키텍처가 특징입니다. 1초의 블록 타임을 구현하며 가스비는 약 1원 수준을 목표로 설계되었습니다.
개발자 입장에서 가장 강력한 무기는 온체인 신원 인증 서비스인 '도장(Dojang)'의 실제 온체인 구현체입니다. 도장은 이더리움 증명 서비스(EAS) 프로토콜을 기반으로 설계되어, 개인정보 노출 없이 지갑 주소의 본인인증(KYC) 완료 여부만을 증명합니다. 기와 세폴리아(GIWA Sepolia) 테스트넷에 배포된 도장 핵심 주소 및 설정값은 다음과 같습니다.
- EAS 메인 컨트랙트:
0x4200000000000000000000000000000000000021 - 스키마 레지스트리(Schema Registry):
0x4200000000000000000000000000000000000020 - 업비트 공인 인증자(Attester):
0x09B170CA2A006081042992bCE7379B85a02149C6 - 인증 주소 스키마 UID:
0x072d75e18b2be4f89a13a7147240477481c4b526d5795802acba59046b426e08
개발자는 이 온체인 스키마 정보를 활용해 복잡한 오프체인 실명인증 인프라를 직접 구축할 필요 없이, 스마트 컨트랙트 수준에서 인증된 사용자만 필터링하여 상호작용하도록 제어할 수 있습니다.
여기에 영지식 증명(ZKP) 기술을 가미한 금융 프라이버시 레이어 '보자기(Bojagi)'가 결합합니다. 보자기는 블록체인의 투명성을 유지하면서도 기업 간 대형 거래나 금융 기관 송금 시 필요한 거래 기밀성을 실시간으로 확보해 줍니다. 이미 시중 은행과의 예금 토큰 송금 및 결제 기술 검증을 안정적으로 수행하며 제도권 특화 L2로서의 가능성을 넓혀가고 있습니다.
어디서 개발해야 할까 — 아키텍처와 생태계 비교
개발하려는 서비스의 핵심 요구사항에 따라 아키텍처 선택은 완전히 달라집니다. 글로벌 시장을 타깃으로 고성능 AI 에이전트나 초고속 스마트 어카운트 서비스를 구축한다면 베이스 코발트 업그레이드를 기대해볼 수 있습니다. 복잡한 번들러 오프체인 인프라를 직접 운영할 필요 없이 표준 멤풀로 트랜잭션을 바로 전송하므로 빌드 난이도와 가스 오버헤드가 획기적으로 낮아집니다.
반면 국내 금융 시스템과의 연동, 확실한 신원인증, 프라이버시가 필요한 결제 서비스를 설계한다면 기와 체인이 우수한 대안이 됩니다. 기와 체인은 가속 빌더 지원 프로그램을 통해 최대 10만 달러 상당의 개발자 그랜트를 지원하며, 소울바운드 토큰 기반의 주소 식별 서비스인 UP.ID를 통합 제공하여 로컬 규제 환경과 금융권 협업에 필요한 신원 레이어를 기본 탑재하고 있습니다.
2026년 L2 빌더를 위한 실전 체크리스트
새로운 L2 인프라를 선택할 때 테스트넷의 일시적인 성능을 메인넷의 보안성과 성숙도로 오인해서는 안 됩니다. 2026년 하반기 메인넷 배포를 앞둔 두 체인의 기술 마일스톤을 냉정하게 비교하고 프로젝트의 지향점에 맞추어 아키텍처를 결정해야 합니다.
베이스 코발트의 EIP-8130 및 EIP-8140 기능은 현재 바이브넷 테스트넷에서 미리 검증해 볼 수 있습니다. 다만 오프체인 번들러가 없는 네이티브 검증 구조가 실제 메인넷 환경에서 대규모 트랜잭션을 처리할 때 노드에 가하는 부하와 보안성은 2026년 9월로 예정된 정식 출시 이후 한 단계 더 검증을 거쳐야 합니다.
기와 체인의 경우 체인 ID 91342를 사용하는 기와 세폴리아 테스트넷에서 도장과 EAS 통합 컨트랙트를 즉시 테스트할 수 있는 상태입니다. 빌더들은 2026년 3분기 목표인 프라이빗 메인넷 운영 추이와 함께, 기와의 프라이버시 엔진인 보자기의 영지식 검증 컨트랙트 오픈소스화 일정을 긴밀히 주시해야 합니다.
결국 2026년의 레이어 2 선택은 단순한 속도 경쟁이 아닌 애플리케이션에 어떠한 고유 프리미티브를 제공할 수 있느냐에 달렸습니다. 글로벌 스케일의 스마트 어카운트와 AI 에이전트를 빌드한다면 베이스 코발트가, 강력한 국내 규제 준수와 프라이버시 금융 솔루션이 목적이라면 기와 체인이 명확한 해답이 될 것입니다.
참고 링크
- L2BEAT & Developer Ecosystem Analysis — Ethereum L2 Market Metrics and Structural Trade-offs (Mid-2026)
- Optimism Foundation & Dunamu — Dunamu's GIWA Chain Launches Testnet and Partners on OP Enterprise Self-Managed Tier
- Optimism Foundation & Dunamu — Upbit Operator Dunamu and Optimism Partner on GIWA Chain